Auditoria de ciberseguridad

Auditoria ciberseguridad

Marketing & Call Center

La importancia de la Auditoría de Ciberseguridad

La auditoría de ciberseguridad aporta una fotografía del estado de seguridad de la red en el momento presente, que permite comprobar si la información de una organización está bien protegida. Se identifican posibles fallos y se asegura que se cumple la normativa de seguridad. Su valor radica en que permite establecer una hoja de ruta para la adecuación de la ciberseguridad corporativa, y asignar presupuestos con objeto de prevenir riesgos como, pérdidas económicas, daños a la reputación, o sanciones por parte de la Administración. Además, transmite confianza a clientes y socios al objetivar la preocupación e interés de nuestra organización en que sus datos están cuidados.

¡Consúltanos sin compromiso!

Principales Aportaciones de la Auditoría de Ciberseguridad

Es la forma más efectiva de encontrar los “agujeros” de seguridad (como software obsoleto, configuraciones erróneas o fallos en el código) antes de que un atacante los explote.

Garantiza la confidencialidad, integridad y disponibilidad de los datos más valiosos de la empresa (información de clientes, secretos comerciales, datos financieros, etc.).

Asegura que la organización cumple con leyes y regulaciones internacionales (como ISO 27001) y locales, evitando multas cuantiosas.

Permite establecer una hoja de ruta, donde se identifican aquellos aspectos a resolver por orden de importancia y urgencia, pudiendo asignar los correspondientes presupuestos, optimizando la seguridad, el tiempo de implantación de las mejoras y los recursos disponibles

Transmite confianza a los clientes y socios al ser una evidencia de la preocupación de la organización por la seguridad y protección de sus datos sensibles, mejorando la reputación y credibilidad de la empresa

Aportaciones en el caso particular de España

Enfoque Legal y Sectorial

España aplica rigurosamente el RGPD, sin embargo la ley es difusa en cuanto a las medidas de protección a adoptar, citando literalmente, en su artículo 5 punto F: Los datos personales serán tratador de tal manera que se garantice una seguridad adecuada de los datos personales, incluida la protección contra el tratamiento no autorizado o ilícito y contra su pérdida, destrucción o daño accidental, mediante la aplicación de medidas técnicas u organizativas apropiadas (integridad y confidencialidad).Por tanto, las empresas deben protegerse mediante la implementación de medidas se Seguridad Perimetral, Antivirus, EDR/ATP, Análisi de Red, protocolos de concienciación de los empleados, copias de seguridad, Servicio SOC, etc…, y realización de auditorías periódicas con las que poder demostrar que se han tomado las medidas técnicas y organizativas adecuadas para proteger los datos personales almacenados. Incumplir esto conlleva multas de hasta 20 millones de euros, o el 4% de la facturación global anual.

El Esquema Nacional de Seguridad (ENS) es el marco normativo español (regulado por el RD 311/2022) que establece los requisitos mínimos de seguridad para la protección de la información y la confianza en los servicios electrónicos del sector público y sus proveedores. Su objetivo es asegurar la confidencialidad, integridad, disponibilidad, autenticidad y trazabilidad de los datos.Toda empresa que trabaje con la Administración Pública española debe cumplir de forma obligatoria con el ENS. Por tanto, debe protegerse mediante la implementación de medidas de Seguridad Perimetral, Antivirus, EDR/ATP, Análisi de Red, protocolos de concienciación de los empleados, copias de seguridad, Servicio SOC, etc…, y realización de auditorías periódicas con las que poder demostrar que se han tomado las medidas técnicas y organizativas adecuadas para cumplir los niveles de protección establecidos por esta normativa y verificar que los sistemas de la empresa cumplen con el nivel de seguridad requerido (Básico, Medio o Alto).

La Ley 8/2011 (Ley PIC) es la normativa española que establece medidas para proteger infraestructuras críticas esenciales (energía, transporte, salud, etc.) contra amenazas físicas y cibernéticas. Gestionada por el CNPIC, obliga a operadores a implementar planes de seguridad para garantizar servicios básicos y prevenir interrupciones en sectores estratégicos. Actualmente, España está en proceso de actualizar esta normativa por la nueva Ley de Protección y Resiliencia de las Entidades críticas (Ley CER), diseñada para adaptarse y complementar a la directiva europea NIS2.

La Directiva NIS2, es la normativa europea de ciberseguridad vigente que refuerza la seguridad en sectores críticos y digitales. Obliga a empresas esenciales e importantes a aplicar medidas de gestión de riesgos, notificar incidentes graves en menos de 24 horas y responsabiliza legalmente a la alta dirección. Entró en vigor en enero de 2023, con fecha límite de transposición nacional el 17 de octubre de 2024.


La directiva NIS2 aplica a sectores esenciales (energía, transporte, banca, sanidad, administración pública) y sectores importantes (servicios postales, gestión de residuos, fabricación, productos químicos, alimentación, proveedores digitales). Las Medidas de Seguridad (Art. 21) incluyen políticas de análisis de riesgo, seguridad de la información, gestión de incidentes, continuidad de negocio, seguridad en la cadena de suministro, y uso de cifrado y autenticación multifactor.Por tanto, las empresas deben protegerse mediante la implementación de medidas de Seguridad Perimetral, Antivirus, EDR/ATP, Análisi de Red, protocolos de concienciación de los empleados, copias de seguridad, Servicio SOC, etc… y realización de auditorías periódicas con las que poder demostrar que se han tomado las medidas técnicas y organizativas adecuadas para cumplir los niveles de protección establecidos por estas normativas.

El no cumplimiento de la normativa NIS2 puede acarrear Multas de hasta 10 millones de euros o el 2% del volumen de negocio mundial para entidades esenciales, y 7 millones o 1,4% para importantes. Una auditoría verificará que los sistemas de la empresa cumplen con el nivel de seguridad requerido.

Una auditoría verificará que los sistemas de la empresa cumplen con el nivel de seguridad requerido por estas normativas.

Según el Instituto nacional de Ciberseguridad (INCIBE), los ciberataques han subido un 26% en España en 2025, siendo el sexto país del mundo que más ataques de ransomware recibe. El blanco principal de estos ataques son las PYME españolas (43% de los ataques) debido a su menor protección. De estas PYME atacadas, el 60% debe cerrar en menos de 6 meses.

Ante este escenario, y para asegurar su propia supervivencia, las empresas deben protegerse mediante la implementación de medidas de Seguridad Perimetral, Antivirus, EDR/ATP, Análisis de Red, protocolos de concienciación de los empleados, copias de seguridad, Servicio SOC, etc…, y realización de auditorías periódicas con las que identificar las nuevas medidas técnicas y organizativas que deban implementar para seguir manteniendo un nivel de protección suficiente que garantice su continuidad.

Objetivo del Proyecto

El objetivo del proyecto es ofrecer a los clientes de Vodafone una completa auditoria de Ciberseguridad, enfocada en evaluar la infraestructura tecnológica existente y las medidas de ciberseguridad implementadas. Este servicio tiene como finalidad identificar las necesidades de mejora en términos de seguridad, cumplimiento con las normativas vigentes y proporcionar recomendaciones específicas para optimizar los sistemas de manera eficiente.

El servicio está diseñado para proporcionar una evaluación accesible y eficiente, con un enfoque directo y económico, sin comprometer la calidad de la seguridad.
Además, a través de este proyecto, se buscan ofrecer los servicios de Vodafone, alineados con el catálogo de servicios disponibles, para cubrir las necesidades de ciberseguridad detectadas en la infraestructura tecnológica del cliente, asegurando una protección adecuada de la información y de los sistemas empresariales.

Líneas Principales del Servicio

Toma de Información
  • Recopilación de datos mediante formularios sobre RGPD, Infraestructura y Ciberseguridad: Se usarán formularios para obtener información clave sobre las políticas de ciberseguridad del cliente, el cumplimiento con el RGPD, y la infraestructura tecnológica utilizada. Esto ayudará a identificar áreas de mejora sin comprometer la seguridad.
Demo de Plataforma de Ciberseguridad
  • Presentación de la plataforma de ciberseguridad: Se mostrará cómo las herramientas de ciberseguridad pueden proteger la infraestructura del cliente.
Ejecutar Herramientas de Análisis
  • Análisis Ciberscoring: Evaluación de la seguridad de un dominio del cliente, proporcionando una puntuación que indique el nivel de protección.
  • Análisis Web: Análisis de la página web corporativa del cliente para identificar vulnerabilidades y posibles riesgos.
  • Análisis de vulnerabilidades de red local: Identificación de debilidades en la red local y plan de acción.

Consultoria y resultados

Servicios de Consultoría
  • Mejoras en Seguridad: Recomendaciones para optimizar y proteger la infraestructura tecnológica del cliente mediante soluciones de ciberseguridad que previenen ataques, vulnerabilidades y brechas, fortaleciendo la seguridad general.
  • Cumplimiento Legal y Normativo: Servicio que analiza infraestructura y procesos del cliente para alinearlos con requisitos legales de protección de datos y normativas, garantizando cumplimiento y fortaleciendo la seguridad corporativa.
  • Mejoras en Servicios: Mapeo de las áreas de mejora en infraestructura y servicios, alineados con el catálogo de servicios de Vodafone. Este análisis detallado identifica las brechas y las oportunidades de mejora en las soluciones tecnológicas existentes, recomendando servicios de Vodafone que se integren de manera efectiva para optimizar la infraestructura, mejorar la eficiencia operativa y fortalecer la seguridad del cliente.

Entregables del proyecto
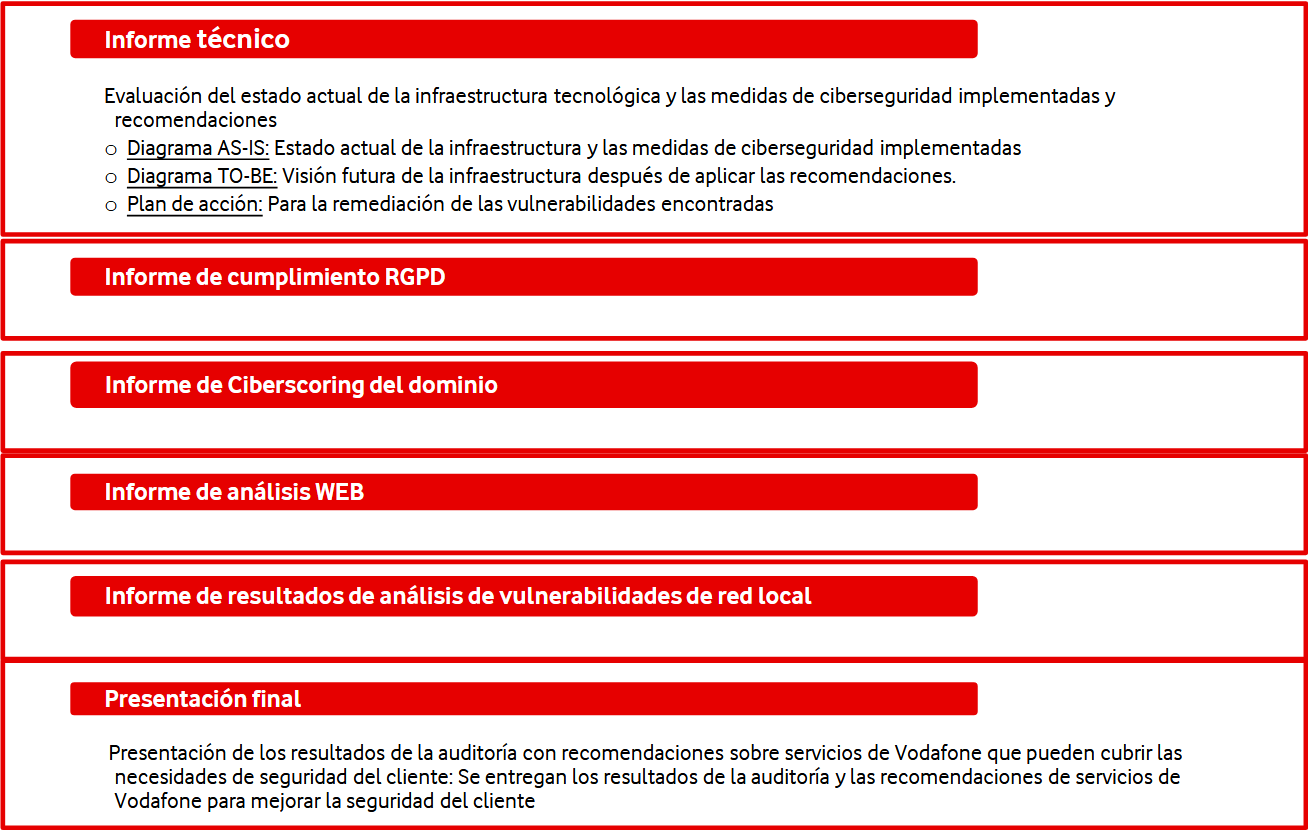
Estructura del Servicio

Diagnóstico inicial

Haz clic para ver más

Diagnóstico inicial

  • Resultados análisis de vulnerabilidades
    • Análisis WEB
    • Ciberscoring
    • Análisis de red local
  • Activos y servicios críticos identificados (según información del cliente)
  • Estado de los sistemas y servicios
  • Diagrama AS-IS
  • Cumplimiento legal

Recomendaciones

Haz clic para ver más

Recomendaciones

  • Seguridad
  • Protección antivirus y protección avanzada
  • Protección de correo electrónico
  • Diagrama TO-BE
  • Formación y concienciación
  • Análisis de vulnerabilidades periódicos
  • Plataforma ciberseguridad
  • Cumplimiento legal

Conclusiones

Haz clic para ver más

Conclusiones

  • Resumen de recomendaciones y valoración

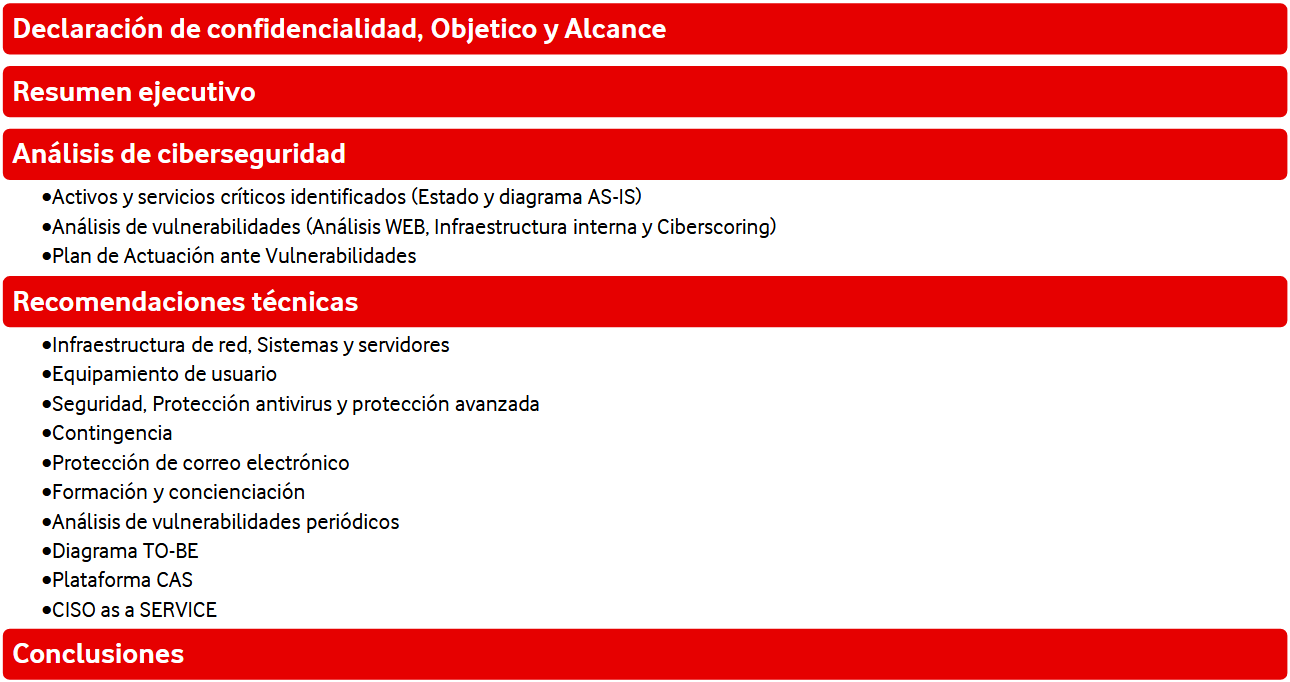
Contenidos del informe
Primero, se usarán formularios para recopilar datos clave.
Además, se revisarán políticas de ciberseguridad.
También, se evaluará el cumplimiento con el RGPD.
Luego, se analizará la infraestructura tecnológica.

Primero, se usarán formularios para recopilar datos clave.
Además, se revisarán políticas de ciberseguridad.
También, se evaluará el cumplimiento con el RGPD
Luego, se analizará la infraestructura tecnológica.

Primero, se usarán formularios para recopilar datos clave.
Además, se revisarán políticas de ciberseguridad.
También, se evaluará el cumplimiento con el RGP.
Luego, se analizará la infraestructura tecnológica.

color blanco

Además, se usarán formularios para obtener información clave.
Luego, se revisarán las políticas de ciberseguridad.
También, se evaluará el cumplimiento con el RGPD.
Después, se analizará la infraestructura tecnológica.